
GRC Services
Governance, Risk & Compliance Frameworks for Institutional Assurance
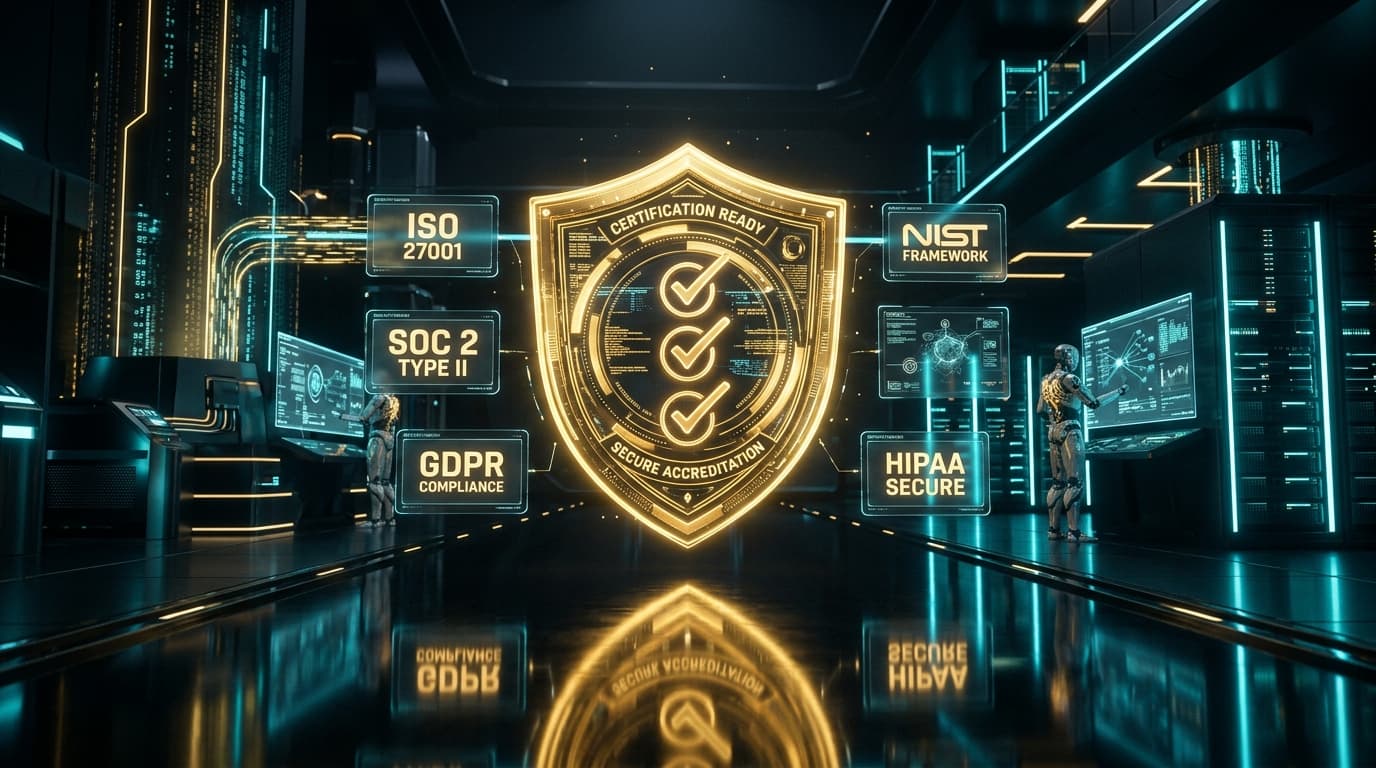
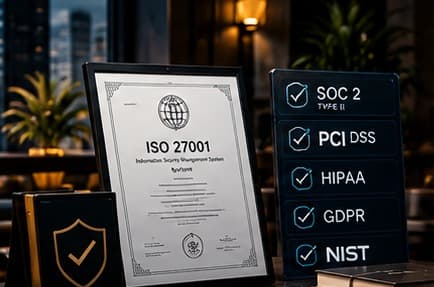
Enterprise governance architectures, regulatory alignment, and continuous risk management tailored for high-stakes, regulated environments. From ISO 27001 and SOC 2 readiness to vCISO strategic leadership, we embed governance into the operational fabric of your organisation.
SOC 2 Type 2
Comprehensive readiness, evidence collection automation, and continuous control testing across Security, Availability, and Confidentiality trust principles.
- •Trust Services Criteria (TSC) Gap Assessment
- •Continuous Automated Evidence Collection Pipeline
- •Control Operational Effectiveness Validation
- •Auditor Liaison & Attestation Support
Data Privacy
Enterprise data privacy and protection programs covering global and sovereign privacy regulations, consent architectures, data mapping, and principal rights workflows.
- •Data Inventory & Processing Activity Mapping (RoPA)
- •Data Protection Impact Assessments (DPIA) & Transfer Impact Assessments
- •Data Principal & Subject Rights Automation (DSAR / Grievance Workflow)
- •Global & Sovereign Privacy Governance Framework (GDPR, DPDPA, PDPL, HIPAA)
- •Cross-Border Data Transfer Safeguards & Privacy by Design Architecture
Risk Assessments
Quantitative and qualitative enterprise cyber risk profiling mapping organizational threat surfaces to business impact metrics.
- •Threat Landscape & Vulnerability Matrix
- •Enterprise Asset Risk Scoring
- •Executive Risk Register & Heatmaps
- •Cost-Benefit Remediation Roadmap
Gap Assessments
Comprehensive baseline evaluations identifying discrepancies between current operational controls and target international standards.
- •Current vs. Target Maturity Scoring
- •Control Discrepancy Breakdown
- •Prioritized Remediation Blueprint
- •Milestone Timeline & Resource Estimation
Regulatory Compliance Audit
Independent third-party audits and formal pre-audits ensuring non-negotiable compliance with statutory and industry supervisory mandates.
- •Statutory Compliance Verification Matrix
- •Deficiency & Non-Conformity Formal Reports
- •Corrective Action Plan (CAP) Validation
- •Executive Board Attestation Dossier
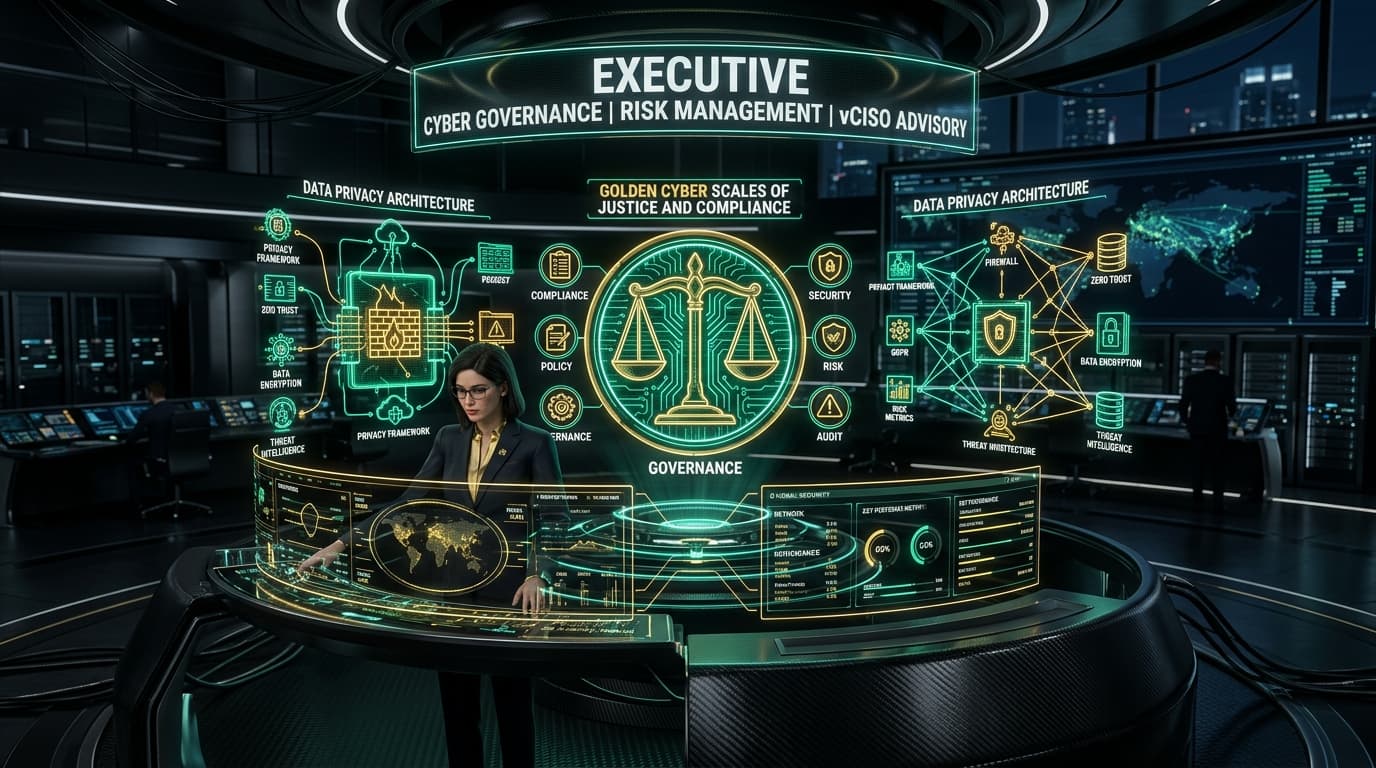
vCISO (CISO-As-A-Service)
Fractional Chief Information Security Officer advisory delivering sovereign executive leadership, board reporting, and strategic program direction.
- •Strategic Cyber Defense Roadmap
- •Executive & Board Committee Reporting
- •Vendor Risk Governance & Third-Party Oversight
- •Security Budgeting & Architecture Oversight
Large Scale Industry Physical Security Assessment
Physical perimeter, surveillance, biometric access, and critical infrastructure site resilience assessments for hyperscale facilities.
- •Facility Perimeter Penetration Testing
- •Surveillance Coverage & Access Control Audits
- •Data Center & Server Room Physical Controls
- •Emergency Egress & Disaster Hardening Review
Ready to build your next software initiative with embedded security?
Whether you are preparing for enterprise compliance audits, refactoring critical cloud infrastructure, or launching a brand-new application — MAGEN delivers sovereign-grade engineering practices tailored to your sector's most pressing requirements.